
Na era digital, vivemos conectados o tempo todo! Estudamos, trabalhamos, trocamos mensagens e acessamos informações com apenas alguns cliques. Mas, junto com essas facilidades, também surgem riscos cada vez mais presentes: golpes virtuais, vazamentos de dados, malwares e invasões de privacidade fazem parte do nosso dia a dia online.
E o alerta é claro: todos nós estamos sujeitos a essas ameaças. Um e-mail falso, um link suspeito ou uma senha fraca podem abrir portas para problemas sérios - tanto no âmbito pessoal quanto no ambiente acadêmico e profissional.
Pensando nisso, o Inatel reforça seu compromisso com a segurança da informação e dedica esse espaço à conscientização e à prevenção. Aqui, você encontrará conteúdos práticos e acessíveis para aprender a se proteger no mundo digital: dicas, alertas, orientações e boas práticas que fazem a diferença na hora de navegar com segurança.
Queremos que todas as pessoas que formam a comunidade Inatel se tornem agentes ativos na proteção dos dados - seus e dos seus colegas.
Acesse os conteúdos, compartilhe conhecimento e ajude a fortalecer a cultura de proteção digital no Inatel.

Dicas de
Segurança
Ameaças
Comuns
Importância
da Segurança

Olá, somos o CTIC - Centro de Tecnologia da Informação e Comunicação do Inatel!
Nossa missão é ajudar você a navegar de maneira segura pelo computador e por essa vasta rede que é a internet.
Para nos auxiliar nessa nesta jornada, desenvolvemos a Campanha de Conscientização em Segurança da Informação para compartilhar dicas valiosas para proteger sua privacidade, seus dados e garantir que sua experiência online seja a mais segura possível.
Embarque conosco nessa missão de tornar a internet um lugar mais seguro para todos.
Por que a Segurança da Informação é essencial no Inatel?
Com o uso crescente das tecnologias digitais no dia a dia, a segurança da informação torna-se cada vez mais essencial para proteger a integridade, a confidencialidade e a disponibilidade dos dados nas organizações. Essa proteção fortalece a confiança de todos os envolvidos, assegura a continuidade dos negócios e contribui para o cumprimento de requisitos legais e regulamentares.
Confira 5 benefícios de aplicar a segurança da informação em sua rotina:
- Proteção da privacidade
Ajuda a manter informações pessoais seguras, como dados bancários, informações médicas e identidade digital. - Preservação da confiança
A segurança da informação promove a confiança entre as pessoas, organizações e sistemas, fortalecendo relacionamentos e transações. - Prevenção de fraudes e ataques
Ajuda a evitar o roubo de informações valiosas, como senhas e dados financeiros, protegendo contra-ataques cibernéticos e fraudes. - Salvaguarda da economia
A perda de dados sensíveis pode ter um impacto devastador na economia, afetando empresas, instituições financeiras e até mesmo governos. - Promoção da inovação
Ao garantir a segurança dos dados, podemos incentivar a inovação e o desenvolvimento de novas tecnologias, sem medo de comprometer a segurança.
Dicas gerais de segurança
Crie senhas fortes e seguras para aumentar a sua segurança digital
Uma senha forte é essencial para proteger contas ataques como força bruta e engenharia social. Características de uma senha forte incluem:
- Use 12 a 16 caracteres;
- Misture letras, números e símbolos;
- Evite dados pessoais.
Ex.: Fraca: Senha123 - Fácil de adivinhar e vulnerável a ataques de dicionário. | Forte: H@z7r!Qw8*K0x - Difícil de ser descoberta por atacantes.
Evite informações pessoais: Não use informações pessoais, como datas de nascimento ou nomes de familiares, como senhas. Esses dados são facilmente acessíveis para hackers.
Senhas diferentes para cada conta: Use senhas únicas para cada aplicativo ou sistema e evite reutilizar senhas em diferentes lugares. Se uma senha for comprometida, suas outras contas permanecerão seguras.
Não compartilhe senhas: Jamais compartilhe suas informações de senhas com outras pessoas. Mantenha-as confidenciais.
Lembre-se: uma senha forte é essencial para proteger sua privacidade e segurança online.
| Nº caracteres | Somente Números | Letras minúsculas | Letras minúscular e maiúsculas | Numero, Letras minúsculas e maiúsculas | Números, Letras minúsculas, maiúsculas e Símbolos |
|---|---|---|---|---|---|
| 4 | Instantâneo | Instantâneo | Instantâneo | Instantâneo | Instantâneo |
| 5 | Instantâneo | Instantâneo | Instantâneo | Instantâneo | Instantâneo |
| 6 | Instantâneo | Instantâneo | Instantâneo | Instantâneo | Instantâneo |
| 7 | Instantâneo | Instantâneo | 2 segundos | 7 segundos | 31 segundos |
| 8 | Instantâneo | Instantâneo | 2 minutos | 7 minutos | 39 minutos |
| 9 | Instantâneo | 10 segundos | 1 hora | 7 horas | 2 dias |
| 10 | Instantâneo | 4 minutos | 3 dias | 3 semanas | 5 meses |
| 11 | Instantâneo | 2 horas | 5 meses | 3 anos | 34 anos |
| 12 | 2 segundos | 2 dias | 24 anos | 200 anos | 3 mil anos |
| 13 | 19 segundos | 2 meses | 1 mil anos | 12 mil anos | 202 mil anos |
| 14 | 3 minuotos | 4 anos | 64 mil anos | 750 mil anos | 16 milhões de anos |
| 15 | 32 minuotos | 100 anos | 3 milhões de anos | 48 milhões de anos | 1 bilhão de anos |
| 16 | 5 horas | 3 mil anos | 173 milhões de anos | 3 bilhões de anos | 92 bilhões de anos |
| 17 | 2 dias | 69 mil anos | 9 bilhões de anos | 179 bilhões de anos | 7 trilhões de anos |
| 18 | 3 semanas | 2 milhões de anos | 467 bilhões de anos | 11 trilhões de anos | 438 trilhões de anos |
Benefícios da utilização de Gerenciador de Senhas
Um gerenciador de senhas é uma solução que armazena suas credenciais em um cofre digital protegido por criptografia. Com ele, o usuário precisa lembrar apenas de uma senha principal, chamada de senha mestra, enquanto a ferramenta ajuda a criar, guardar e preencher senhas fortes de forma segura.
Principais benefícios:
- Criação de senhas fortes e únicas
- Fim da reutilização de senhas
- Mais praticidade no dia a dia
- Redução de golpes de phishing
- Armazenamento seguro de informações sensíveis
O gerenciador de senhas combina segurança, praticidade e proteção contra ataques comuns. Ele ajuda a criar credenciais fortes, evita a reutilização de senhas e reduz o risco de exposição de contas pessoais e corporativas.
Adotar essa ferramenta é uma atitude simples, mas com grande impacto na proteção das informações.
Segurança da Informação na era da IA: riscos e boas práticas
Ferramentas de Inteligência Artificial estão cada vez mais presentes no ambiente corporativo. Elas ajudam a escrever textos, resumir documentos, analisar dados, automatizar tarefas e apoiar decisões. Porém, junto com esses benefícios, surgem novos riscos para a Segurança da Informação.
O uso incorreto da IA pode expor dados sensíveis, facilitar golpes, gerar informações falsas e ampliar ataques cibernéticos. Por isso, é essencial usar essas ferramentas com consciência, responsabilidade e critérios de segurança.
Principais riscos e boas práticas de segurança no uso da IA:
- Vazamento de informações confidenciais: Inserir dados internos, senhas, documentos estratégicos, códigos-fonte ou dados pessoais em ferramentas públicas de IA pode causar exposição indevida.
- Uso de respostas incorretas ou inventadas: A IA pode gerar respostas convincentes, mas nem sempre corretas. Decisões baseadas em informações não verificadas podem causar erros técnicos, jurídicos ou operacionais.
- Exposição de dados pessoais: Informações como CPF, endereço, telefone, dados financeiros, informações de saúde ou dados de colaboradores devem ser tratados com cuidado e nunca compartilhados sem autorização.
- Dependência excessiva da ferramenta: A IA deve apoiar o trabalho, não substituir a análise crítica. Todo conteúdo gerado precisa ser revisado antes de ser utilizado ou compartilhado.
Modelo de Trabalho Híbrido: como se manter protegido?
O modelo de trabalho híbrido trouxe mais flexibilidade, produtividade e autonomia. Porém, trabalhar em diferentes locais, casa, escritório, coworking, aeroportos ou cafés, também amplia os riscos para a Segurança da Informação.
Fora do ambiente corporativo tradicional, cuidados simples fazem grande diferença para proteger dados, acessos, dispositivos e informações da organização. Afinal, a segurança não depende apenas das ferramentas utilizadas pela empresa, mas também do comportamento de cada colaborador no dia a dia.
No trabalho híbrido, o ambiente ao redor muda constantemente. Uma rede Wi-Fi desconhecida, uma tela exposta, uma conversa em local público ou um dispositivo desbloqueado podem parecer situações comuns, mas representam oportunidades para vazamento de informações, roubo de credenciais ou acesso indevido a dados corporativos.
Boas práticas para se proteger:
- Use conexões seguras: Evite redes Wi-Fi públicas para acessar sistemas corporativos. Quando necessário, utilize VPN ou conexão autorizada pela organização.
- Proteja seus dispositivos: Mantenha notebook e celular bloqueados quando não estiver usando, utilize senha forte, biometria quando disponível e nunca deixe equipamentos desacompanhados.
- Cuidado com a tela e o ambiente: Evite trabalhar com informações sensíveis em locais públicos. Use filtro de privacidade, posicione a tela com atenção e tenha cuidado com conversas confidenciais.
Trabalhar de forma híbrida é ter liberdade para atuar em diferentes lugares.
Trabalhar com segurança é garantir que essa liberdade não coloque dados, pessoas e a organização em risco.
Aumente a sua segurança digital e ative a autenticação de dois fatores (2FA)
A autenticação de dois fatores (2FA) é um método de segurança que exige duas formas de identificação para acessar uma conta ou rede social. Além da sua senha tradicional, você precisará fornecer um código adicional para entrar na sua conta.
Para quem busca segurança nas redes sociais, ativar o 2FA é uma ótima alternativa. Ao fazer o login, além da senha tradicional, você precisará inserir um código adicional enviado por SMS ou aplicativo autenticador.
Essa prática dificulta o acesso de hackers à sua conta, mesmo que eles descubram a sua senha principal.
Uma senha forte reduz o risco de comprometimento, mas o MFA adiciona uma camada essencial de proteção, tornando ataques muito mais difíceis e protegendo melhor suas contas e sistemas.
Faça a sua Higiene Digital de Segurança
- Evite baixar arquivos ou instalar aplicativos de fontes desconhecidas;
- Limite o público que pode ver suas postagens, especialmente informações pessoais e sua lista de amigos;
- Cuidado com links e conteúdos suspeitos: desconfie de links recebidos por mensagens privadas, e-mails ou post de amigos;
- Instale antivírus: é fundamental proteger seus dispositivos com antivírus;
Seja crítico com as informações que você consome: nem tudo que você vê nas redes sociais é verdade
- Nem tudo que circula na internet é verdadeiro ou confiável;
- Verifique a fonte antes de acreditar ou compartilhar uma informação;
- Desconfie de conteúdos sensacionalistas ou sem comprovação;
Cuidados com Wi-fi público
- Verifique a fonte das informações e desconfie de notícias sensacionalistas ou promoções que parecem boas demais para ser verdade;
- Tenha cuidado ao usar redes Wi-Fi públicas: as redes Wi-Fi públicas podem não ser seguras;
- Ao acessar uma rede pública, utilize uma VPN (Virtual Private Network) para criptografar sua conexão e proteger seus dados;
- Evite realizar transações financeiras ou compartilhar informações confidenciais em redes Wi-Fi públicas.
Siga as nossas dicas e conecte-se com segurança
Proteja o acesso à rede: Utilize um firewall para filtrar e examinar informações recebidas pela internet, funcionando como uma barreira de segurança que impede a entrada de programas mal-intencionados ou hackers.
Implemente um controle de acesso: Defina quem pode acessar o quê em sua rede interna. Isso é possível com a implementação de uma estratégia de controle de acesso, ou seja, a definição dos tipos de dados que cada usuário pode acessar por meio de sua senha.
Cuidado com o Wi-Fi: A rede Wi-Fi é um alvo fácil para invasões. Use um roteador seguro e posicione-o em um local seguro. Sempre defina o acesso por senha e crie um acesso de “visitantes” para clientes temporários e troque a senha regularmente para manter a segurança.
Evite redes Wi-Fi públicas: Ao usar redes públicas, seu sistema fica vulnerável a ataques de criminosos virtuais. Muitas pessoas têm acesso a essas redes, o que aumenta os riscos. Por isso, prefira redes seguras e evite compartilhar dados sensíveis em redes públicas.
Cuidado com computadores e celulares de terceiros: Evite acessar dados bancários, redes sociais ou e-mails em computadores do trabalho ou lan houses. Esses dispositivos podem estar desprotegidos e vulneráveis a ataques.
Lembre-se sempre de priorizar a segurança ao lidar com informações online!
Saiba o que é Malware e como você pode se proteger
Malware (abreviação de "malicious software" ou "software malicioso") é um tipo de programa ou código desenvolvido para comprometer a segurança de sistemas, roubar informações, causar danos ou executar ações indesejadas em dispositivos. Os malwares podem se propagar de diversas maneiras, como downloads maliciosos, anexos de e-mails, redes sociais e até mesmo dispositivos USB infectados.
Confira alguns exemplos de malware:
- Vírus: Seu acesso ocorre através do e-mail e pode chegar a apagar todos os arquivos de um dispositivo;
- Trojan: É um programa que se instala na memória do dispositivo e que pode se auto-atualizar;
- Worms: Ao entrar no sistema, ele se autorreproduz e busca computadores vulneráveis;
- Ransomware: O cibercriminoso acessa o computador e criptografa arquivos de valor;
- Adware: É um programa que executa, mostra ou baixa publicidade para o seu computador;
- Spyware: O spyware é um tipo de malware que monitora secretamente as atividades do usuário sem o seu consentimento. Ele pode registrar teclas digitadas (keyloggers), capturar capturas de tela e até mesmo acessar a câmera e o microfone do dispositivo. Ex.: Pegasus – um spyware avançado usado para espionagem governamental.
- Rootkit: Rootkits são malwares que concedem acesso privilegiado a hackers, permitindo que eles controlem sistemas sem serem detectados. Eles podem desativar antivírus, esconder arquivos maliciosos e persistir mesmo após reinicializações. Ex.: Sony BMG Rootkit – um rootkit instalado secretamente em CDs de música para evitar cópias, mas que também abriu brechas para hackers.
- Botnet: Uma botnet é uma rede de dispositivos infectados (bots ou zumbis) controlados remotamente por um invasor. Essas redes são frequentemente usadas para ataques DDoS, envio de spam e mineração ilegal de criptomoedas. Ex.: Mirai - um malware que infectou dispositivos IoT para lançar ataques massivos contra servidores.
- Scareware: Esse malware engana os usuários, fazendo-os acreditar que seu dispositivo está infectado ou com problemas críticos. Ele exibe mensagens falsas incentivando a compra de softwares falsos ou a instalação de mais malwares.Ex.: FakeAV - scarewares que simulam antivírus falsos para extorquir dinheiro das vítimas.
- Fileless Malware: Esse tipo de malware não armazena arquivos no disco rígido, tornando sua detecção muito mais difícil. Ele opera inteiramente na memória RAM e explora ferramentas legítimas do sistema, como o PowerShell e o Windows Management Instrumentation (WMI).Ex.: APT29 – um grupo de hackers russos conhecido por usar fileless malware em ataques cibernéticos.
Como se prevenir contra Malware?
- Mantenha o sistema e softwares atualizados: Muitas vulnerabilidades são exploradas por malwares. Atualizar seu sistema operacional e aplicativos reduz os riscos.
- Use um antivírus confiável: Ferramentas de segurança ajudam a detectar e remover ameaças antes que causem danos;
- Não clique em links suspeitos: Evite abrir links ou anexos de e-mails de remetentes desconhecidos;
- Cuidado ao baixar arquivos da internet: Baixe programas apenas de fontes confiáveis e verifique a integridade dos arquivos antes da instalação;
- Evite conexões Wi-Fi públicas sem proteção: Redes abertas podem ser exploradas por hackers para interceptar dados sensíveis;
- Monitore atividades suspeitas no sistema: Se notar lentidão repentina, processos desconhecidos ou uso anormal de recursos, investigue imediatamente;
- Utilize autenticação multifator (MFA): Isso adiciona uma camada extra de segurança contra acessos não autorizados.
Os 10 mandamentos da Segurança da Informação
- Proteja suas contas pessoais: Evite salvar informações como e-mails e redes sociais em computadores públicos;
- Desconfie de solicitações de dados: Seja cauteloso com pedidos de informações pessoais por telefone, internet ou pessoalmente;
- Cuidado com links e downloads: Evite clicar em links desconhecidos ou baixar arquivos de e-mails sem verificar o conteúdo e o remetente;
- Redes Wi-Fi públicas: Não se conecte a redes sem permissão ou confie em redes abertas em lugares públicos;
- Dispositivos compartilhados: Evite conectar seu celular, câmera ou pen drive a equipamentos usados por outras pessoas;
- Senhas fortes Use senhas com letras maiúsculas, minúsculas, números e caracteres especiais, como por exemplo “Truç0L@dr4um”;
- Evite aplicativos piratas: Não coloque seus dados em risco usando aplicativos não oficiais, como versões piratas de redes sociais;
- Navegação segura: Tenha cuidado com sites que exibem muitos pop-ups ou oferecem instalação de plug-ins e extensões desconhecidas;
- Autenticação de dois fatores: Sempre ative essa opção em suas contas digitais para maior segurança;
- Atualize seus aplicativos e sistemas: Mantenha tudo atualizado para proteger seus dispositivos contra vulnerabilidades.
Revise regularmente as suas configurações de privacidade e compartilhamento
- Revise regularmente quem pode visualizar suas informações e publicações.
- Verifique e ajuste as configurações de privacidade em suas redes sociais.
- Controle as permissões concedidas a aplicativos e remova acessos desnecessários.
- Confira quais dispositivos estão conectados às suas contas e encerre sessões desconhecidas
- Defina com cuidado quem pode compartilhar ou repassar seus conteúdos.
- Mantenha atenção às atualizações de plataformas, que podem alterar suas configurações de privacidade.
Por que ter um antivírus confiável é essencial?
Nos dias de hoje, estar conectado significa estar exposto a diversos tipos de ameaças digitais, como vírus, malwares, golpes e ataques hackers. Um antivírus confiável e atualizado é sua primeira linha de defesa contra esses perigos.
Proteção em Tempo Real: Um antivírus de procedência detecta e bloqueia ameaças antes que elas causem danos ao seu dispositivo.
Segurança para Seus Dados: Ele impede que hackers roubem senhas, informações bancárias e arquivos pessoais.
Desempenho e Estabilidade: Um antivírus eficaz mantém seu dispositivo seguro sem comprometer a velocidade ou funcionamento do sistema.
Suporte Técnico: Softwares legítimos contam com suporte ativo para ajudar em caso de problemas ou dúvidas.
Usar um antivírus gratuito ou desatualizado pode deixar seu dispositivo vulnerável. Invista em uma solução confiável e mantenha sua segurança digital em dia!
O que é Phishing e como se proteger?
O phishing é um golpe digital onde criminosos tentam enganar você para roubar dados pessoais, como senhas, informações bancárias e até identidade. Eles se passam por empresas ou pessoas confiáveis para induzir vítimas ao erro.
Tipos de Phishing:
- Phishing por E-mail: Um e-mail falso de um banco pedindo que você clique em um link para "atualizar sua conta". Ao clicar, você vai para um site falso e acaba entregando seus dados;
- Smishing (SMS Phishing): Mensagens de texto dizendo que você ganhou um prêmio ou que precisa regularizar um boleto, levando a links maliciosos;
- Vishing (Voice Phishing): Ligações de falsos atendentes bancários tentando obter seus dados sob pretexto de "verificação de segurança";
- Phishing em redes sociais: Perfis falsos se passando por empresas ou amigos pedindo para você clicar em links ou baixar arquivos.
Como se proteger?
- Nunca clique em links suspeitos.
- Verifique remetentes e URLs antes de fornecer dados.
- Ative a autenticação em dois fatores.
- Use um antivírus atualizado.
- Fique atento! Se algo parecer bom demais para ser verdade, pode ser um golpe.
Você sabe se proteger contra os perigos digitais?
Ataque ao NPM: seu código vem de uma origem segura?
Publicado em: 25/08/2026
Hey, dev! Você sabe de onde vêm as bibliotecas que seu código utiliza? mostrar mais
Ataque ao NPM: seu código vem de uma origem segura?
Publicado em: 25/08/2026
Hey, dev! Você sabe de onde vêm as bibliotecas que seu código utiliza? mostrar mais
Recentemente, cerca de 400 pacotes do NPM foram afetados por um malware capaz de se propagar automaticamente pelo seu computador. O ataque tem como objetivo roubar informações sensíveis, incluindo chaves de provedores de nuvem, senhas pessoais e corporativas, tokens de API, credenciais relacionadas a serviços de Inteligência Artificial, carteiras de criptomoedas e informações de ambientes de CI/CD, entre outros dados
Mas como esse ataque aconteceu?
Os cibercriminosos comprometeram a conta de um mantenedor de pacote, ou seja, a pessoa responsável por manter, atualizar e publicar oficialmente versões de um projeto de software. A partir dessa conta, versões maliciosas dos pacotes foram publicadas e rapidamente distribuídas para outros usuários. O ataque ganhou ainda mais impacto devido à capacidade de propagação automática, como um worm. Dessa forma, o comprometimento não ficou restrito a uma única máquina ou pacote.
Como o ataque funciona?
Quando um desenvolvedor instala uma biblioteca comprometida, é instalado em conjunto um programa externo, que executa um código oculto capaz de realizar uma varredura em seu computador. A partir daí, o malware realiza ações ocultas no ambiente afetado, como:
- Procurar credenciais e tokens armazenados na máquina;
- Dentificar informações relacionadas a provedores de nuvem;
- Acessar dados utilizados em pipelines de CI/CD;
- Procurar carteiras de criptomoedas e outras informações sensíveis.
Em outras palavras, uma simples instalação de uma dependência pode se transformar em um ponto de entrada para o comprometimento de todo o ambiente de desenvolvimento.
Além disso, os invasores utilizaram infraestrutura baseada em blockchain e contratos inteligentes para auxiliar na atualização dinâmica de informações utilizadas pelo malware, dificultando a identificação e o bloqueio de sua infraestrutura de comando e controle.
Para consultar a lista de pacotes afetados, acesse o link a seguir:
https://www.aikido.dev/blog/keyv-and-friends-compromised-in-npm-supply-chain-attack
Caso você tenha instalado algum dos pacotes comprometidos, recomenda-se remover o pacote afetado, alterar suas credenciais,e realizar uma análise do ambiente para identificar possíveis sinais de comprometimento ou propagação.
Referências:
https://www.aikido.dev/blog/keyv-and-friends-compromised-in-npm-supply-chain-attack
https://www.wiz.io/blog/keyv-and-cacheable-npm-supply-chain-attack
Cuidado com o falso CAPTCHA: uma nova forma de aplicar golpes
Você sabe o que é CAPTCHA... mostrar mais
Cuidado com o falso CAPTCHA: uma nova forma de aplicar golpes
Você sabe o que é CAPTCHA... mostrar mais
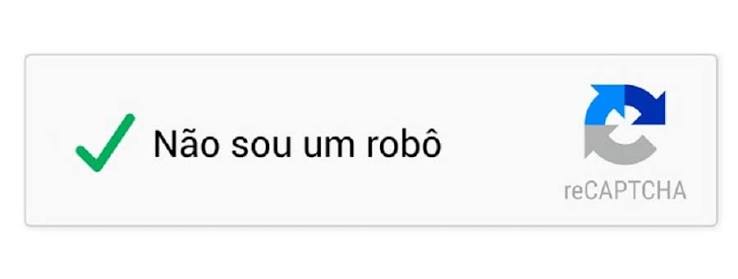
O CAPTCHA é um mecanismo de segurança, utilizado por sites e sistemas para verificar se o usuário é uma pessoa, e não, um robô ou programa robotizado. Essas verificações são comuns e seguras quando utilizadas em sites confiáveis.
Como funciona o golpe?
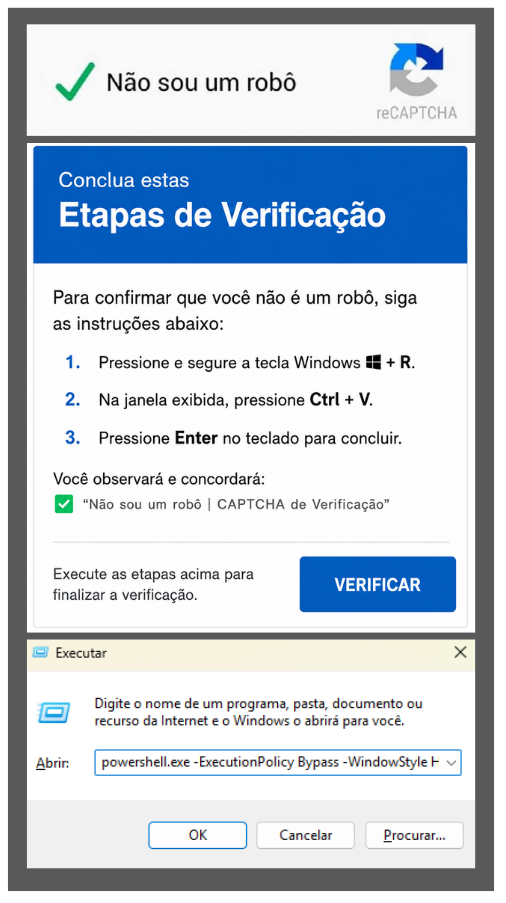
Criminosos têm criado páginas falsas que imitam CAPTCHAs legítimos para induzir usuários a instalar vírus em seus computadores.
O golpe ocorre quando, após clicar na opção "Não sou um robô", um comando malicioso é
copiado automaticamente para a área de transferência.
Em seguida, a página exibe instruções orientando o usuário a pressionar Windows + R,
utilizar Ctrl + V para colar o comando e pressionar Enter para executá-lo.
Ao executar esse comando, o malware é baixado e instalado no computador, podendo
comprometer o equipamento e permitir o roubo de informações, credenciais e outros dados
sensíveis.
Fique atento: um CAPTCHA verdadeiro nunca pede para executar comandos, instalar arquivos, abrir programas do Windows ou realizar qualquer procedimento fora da página. Sua função é apenas validar sua identidade no próprio site
Na dúvida, desconfie e não execute nada.
CAPTCHA verdadeiro: pede apenas para clicar, marcar imagens ou resolver um pequeno
desafio.
CAPTCHA falso: tenta convencer você a executar algo no seu computador, baixar arquivos
ou fornecer informações além da verificação.
Phishing executivo: quando o alvo é quem decide
Executivos, gestores e líderes ocupam posições estratégicas dentro das organizações. Eles geralmente têm poder de decisão... mostrar mais
Phishing executivo: quando o alvo é quem decide
Executivos, gestores e líderes ocupam posições estratégicas dentro das organizações. Eles geralmente têm poder de decisão... mostrar mais
Executivos, gestores e líderes ocupam posições estratégicas dentro das organizações. Eles geralmente têm poder de decisão, acesso a informações sensíveis, contato com fornecedores, participação em aprovações financeiras e influência sobre equipes.
Por isso, para um criminoso, comprometer a conta ou enganar uma pessoa em cargo-chave pode gerar grandes impactos: vazamento de dados, fraudes financeiras, acesso indevido a sistemas, danos à reputação e interrupção de atividades.
Sinais de alerta:
Fique atento quando uma solicitação envolver:
- Urgência fora do padrão;
- Pedido de sigilo absoluto;
- Alteração de dados bancários;
- Compartilhamento de senhas, códigos ou tokens;
- Links para login recebidos por e-mail ou mensagem;
- Anexos inesperados;
- Solicitação financeira sem fluxo formal de aprovação;
- Mensagens com tom de pressão ou autoridade.
Executivos, gestores e líderes são alvos valiosos porque concentram acesso, autoridade e influência. Quanto maior o poder de decisão, maior a responsabilidade com a proteção das informações.
Princípios básicos da metodologia Zero Trust (Confiança zero) e como aplicá-la no seu dia a dia?
Zero Trust, ou “Confiança Zero”, pode parecer um termo técnico, mas a ideia é simples... mostrar mais
Princípios básicos da metodologia Zero Trust (Confiança zero) e como aplicá-la no seu dia a dia?
Zero Trust, ou “Confiança Zero”, pode parecer um termo técnico, mas a ideia é simples... mostrar mais
Zero Trust, ou “Confiança Zero”, pode parecer um termo técnico, mas a ideia é simples: não liberar acessos automaticamente sem antes confirmar se está tudo certo.
Na prática, isso significa que, mesmo dentro da empresa, todo acesso a sistemas, arquivos e informações precisa ser verificado. Não se trata de desconfiar das pessoas, mas de proteger dados importantes contra acessos indevidos, golpes e possíveis invasões.
Pense como uma portaria: mesmo que alguém esteja no prédio, ainda pode ser necessário apresentar crachá, informar o destino ou ter autorização para entrar em determinadas áreas. No ambiente digital, funciona de forma parecida.
Princípios básicos do Zero Trust:
- Confirmar quem está acessando: Antes de liberar um sistema ou informação, é importante confirmar se a pessoa realmente é quem diz ser. Por isso, senhas fortes e autenticação multifator são tão importantes.
- Acessar somente o necessário: Cada colaborador deve ter acesso apenas ao que precisa para realizar seu trabalho. Isso ajuda a reduzir riscos caso uma conta seja comprometida ou usada de forma indevida.
- Ficar atento a situações suspeitas: Mesmo dentro do ambiente corporativo, podem acontecer tentativas de golpe, links falsos, pedidos incomuns ou acessos indevidos. Por isso, atividades fora do padrão precisam ser observadas com atenção.
Como aplicar Zero Trust na sua rotina?
- Use autenticação multifator sempre que disponível
- Não compartilhe senhas ou acessos
- Acesse apenas os sistemas e arquivos necessários para o seu trabalho
- Confirme pedidos incomuns antes de enviar dados ou liberar informações
- Tenha cuidado com links, anexos e páginas de login
Zero Trust não é apenas uma tecnologia. É uma forma mais segura de lidar com acessos e informações. A ideia principal é: antes de confiar, confirme.
Quando cada pessoa adota esse cuidado no dia a dia, a organização reduz riscos, evita acessos indevidos e fortalece a proteção das informações. Segurança da Informação também depende de escolhas simples, feitas por todos, todos os dias.
Manter o sistema operacional (SO) e os aplicativos sempre atualizados é fundamental para garantir sua segurança digital. As atualizações não trazem apenas novas funções, mas corrigem falhas de segurança que podem ser exploradas por hackers.
- Correção de Vulnerabilidades: Atualizações fecham brechas que poderiam ser usadas para roubo de dados ou invasão do sistema.
- Proteção contra-ataques: Muitos ataques cibernéticos exploram falhas em sistemas desatualizados para instalar vírus, ransomware e outros malwares.
- Segurança dos Seus Dados: Manter tudo atualizado reduz os riscos de espionagem digital, vazamento de informações e golpes online.
- Melhor Desempenho e Estabilidade: Além da segurança, atualizações trazem melhorias no funcionamento do dispositivo.
Lembre-se: Ignorar atualizações deixa seu dispositivo vulnerável. Ative as atualizações automáticas e mantenha sua segurança sempre em dia!
A utilização de Inteligência Artificial (IA) na cibersegurança e proteção de dados pessoais (LGPD) exige cuidados específicos para evitar violações de segurança, vazamentos de dados e conformidade legal inadequada. Aqui estão alguns dos principais pontos a serem considerados:
- Segurança na Implementação da IA
- Treinamento Seguro de Modelos: se os modelos de IA forem treinados com dados sensíveis, é essencial garantir que esses dados estejam anonimizados ou protegidos.
- Proteção contra-ataques adversariais: técnicas como evasion attacks e data poisoning podem comprometer modelos de IA, influenciando previsões ou expondo dados sensíveis.
- Auditoria e monitoramento: implementar logs e auditorias contínuas para identificar possíveis anomalias nos acessos e processos da IA.
- Privacidade e Proteção de Dados Pessoais (LGPD)
- Anonimização e pseudonimização: a LGPD exige que dados pessoais sejam minimizados. A IA deve trabalhar com dados anonimizados sempre que possível.
- Consentimento e transparência: se a IA processar informações pessoais, é necessário obter consentimento e informar como os dados serão utilizados.
- Direito ao esquecimento: a IA deve ser capaz de excluir ou modificar registros pessoais conforme solicitado pelos titulares de dados.
- Riscos de Segurança da Informação
- Armazenamento seguro: dados utilizados por modelos de IA devem ser armazenados com criptografia forte e controles de acesso rigorosos.
- Ataques de inferência: modelos de IA podem ser explorados para extrair dados de treinamento. Estratégias como differential privacy ajudam a mitigar esse risco.
- Uso seguro de APIs: se a IA se comunica via APIs, é essencial usar autenticação robusta e validar os dados recebidos.
- Conformidade e Governança
- Mapeamento de riscos: implementar uma política de governança para IA, considerando compliance com a LGPD e outras regulações (como GDPR, se aplicável).
- Explicabilidade da IA: em alguns casos, a IA pode tomar decisões que afetam usuários. A legislação exige que as decisões possam ser justificadas.
- Gestão de Fornecedores: se a IA for terceirizada ou utilizar serviços de terceiros, é necessário verificar a conformidade desses fornecedores com a LGPD.
Usar programas piratas pode parecer uma forma de economizar dinheiro, mas os riscos envolvidos são enormes.
Aqui estão alguns dos principais perigos:
- Malware e vírus: muitos softwares crackeados vêm com vírus embutidos que podem danificar seu computador, tornando-o lento ou até inutilizável.
- Espionagem e roubo de dados: crackers podem incluir códigos maliciosos que capturam tudo o que você digita, incluindo senhas bancárias, redes sociais e e-mails.
- Dano financeiro: com suas credenciais comprometidas, criminosos podem roubar dinheiro de suas contas, fazer compras fraudulentas ou até aplicar golpes em seu nome.
- Monitoramento e controle: um hacker pode usar o software pirata para ativar sua webcam, microfone ou até controlar o computador remotamente, sem que você perceba.
- Exfiltração de dados: seus arquivos, fotos e documentos confidenciais podem ser copiados e vazados na internet ou vendidos na dark web.
Além disso, empresas de software conseguem identificar e bloquear versões piratas, deixando você na mão quando mais precisa. Para evitar esses riscos, sempre opte por softwares legítimos e atualizados